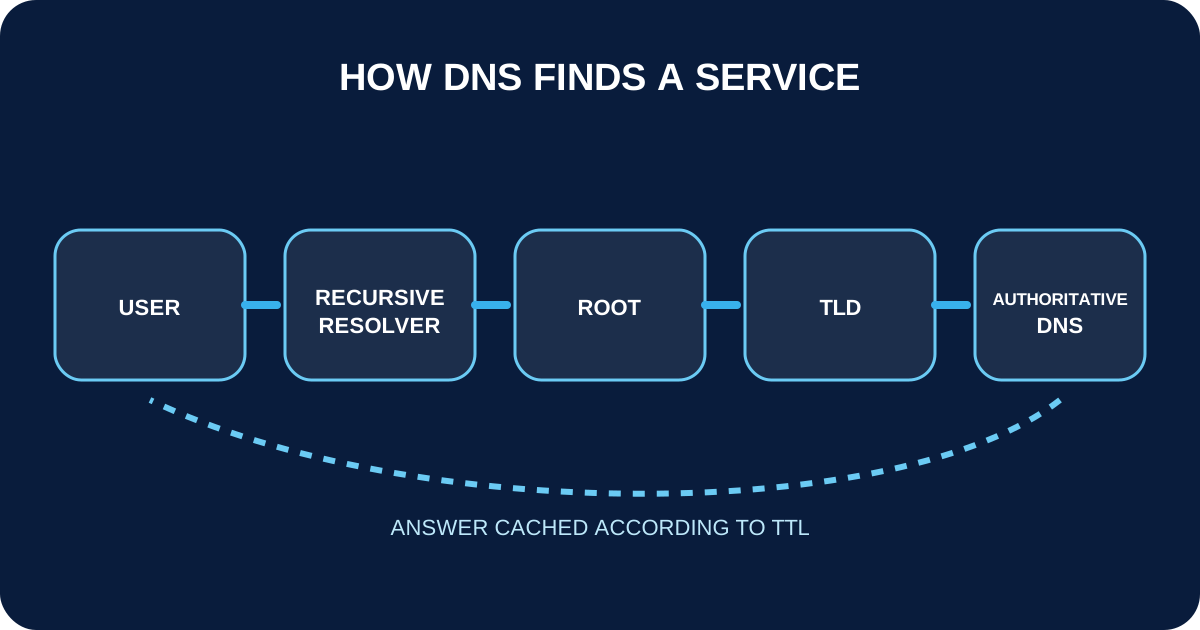
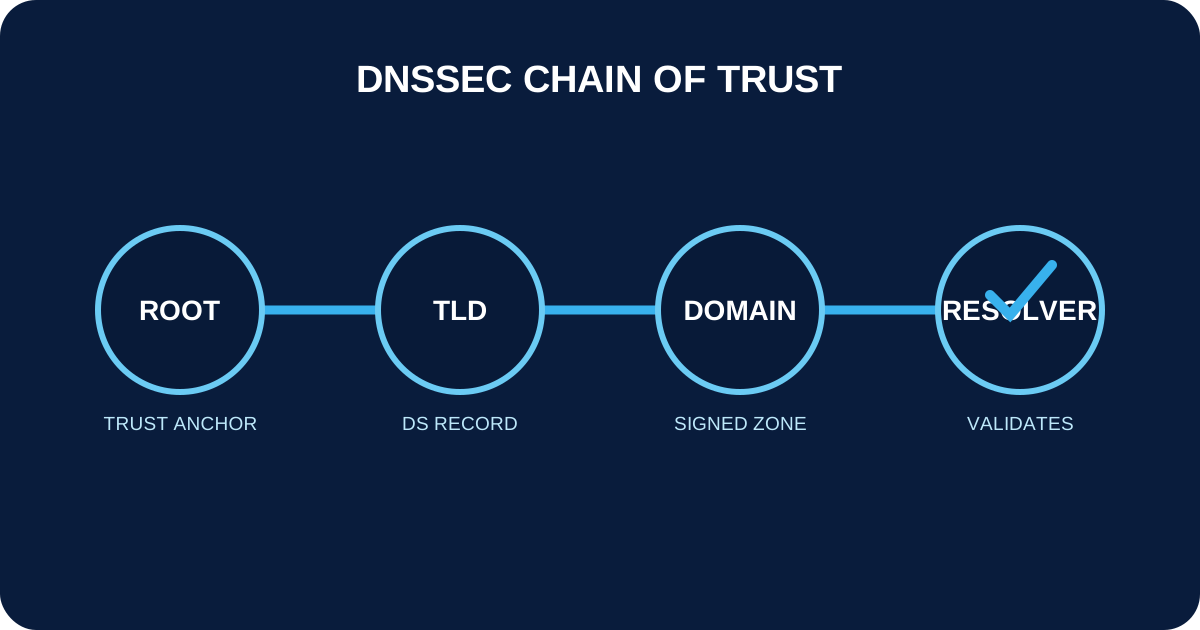
DNSSEC เพิ่มการยืนยันแหล่งที่มาและความสมบูรณ์ของข้อมูล DNS ด้วย Digital Signature เมื่อ Resolver ตรวจพบว่าคำตอบไม่ตรงกับข้อมูล Zone ที่เซ็นไว้ก็ปฏิเสธได้ ระบบนี้ป้องกันคำตอบ DNS แต่ไม่ได้เข้ารหัส Traffic ของผู้ใช้
DNSSEC แก้ปัญหาอะไร
DNS ดั้งเดิมไม่มีการยืนยันคำตอบที่แข็งแรง จึงอาจถูกปลอมคำตอบหรือ Cache Poisoning เพื่อส่งผู้ใช้ผิดปลายทาง DNSSEC ให้ Resolver ตรวจว่า Signed DNS Data มาจาก Zone ที่คาดและไม่ถูกแก้
- เซ็นข้อมูล DNS ไม่ใช่ทุก Packet Query
- การตรวจต้องมี Chain of Trust ครบ
- Signature ผิดอาจทำให้ Resolve ไม่สำเร็จตามที่ควร
Chain of Trust ทำงานอย่างไร
Zone เผยแพร่ DNSKEY และ Signature ส่วน DS Record ที่ Parent เชื่อมความเชื่อถือไปยัง Child Zone Resolver ที่ Validate จะไล่จาก Trust Anchor เพื่อตรวจคำตอบ
- ผู้ให้บริการ DNS เซ็น Zone
- นายทะเบียนส่ง DS ที่ถูกต้องไป Registry
- Parent เผยแพร่ลิงก์ Delegation
- Resolver ตรวจ Signature ก่อนคืนข้อมูล
เปิดใช้งานโดยไม่ทำให้ระบบล่ม
เปิดการเซ็นกับ DNS Provider ยืนยัน Key ที่เผยแพร่ แล้วเพิ่ม DS ผ่านนายทะเบียนตามค่าจาก Provider ตรวจ Validation ก่อนย้ายผู้ให้บริการ และถอดหรือเปลี่ยน DS ตามลำดับที่ถูกต้อง
- ไม่คัดลอก Key เองเมื่อมี Integration
- ทดสอบด้วย Validator อิสระ
- บันทึกขั้นตอน Key Rollover และย้าย Provider
แหล่งข้อมูลทางการ
คำถามที่พบบ่อย
DNSSEC เข้ารหัส DNS Query หรือไม่?
ไม่ DNSSEC ยืนยัน Signed Data และตรวจการแก้ไข ส่วนความเป็นส่วนตัวของ Query ต้องใช้ Transport แบบเข้ารหัสอื่น
DNSSEC แทน HTTPS ได้หรือไม่?
ไม่ได้ HTTPS ยืนยันและเข้ารหัสการเชื่อมต่อเว็บ ส่วน DNSSEC ตรวจข้อมูล DNS เป็นคนละชั้นกัน
DNSSEC ทำให้โดเมนใช้ไม่ได้หรือไม่?
Signature หรือ DS ผิดทำให้ Resolver ที่ตรวจสอบปฏิเสธคำตอบได้ ต้องใช้ Workflow ที่ทดสอบและติดตามการเปลี่ยนค่า